Gestion des accès à privilèges des fournisseurs : pourquoi déployer une solution vPAM ?
CyberElements,
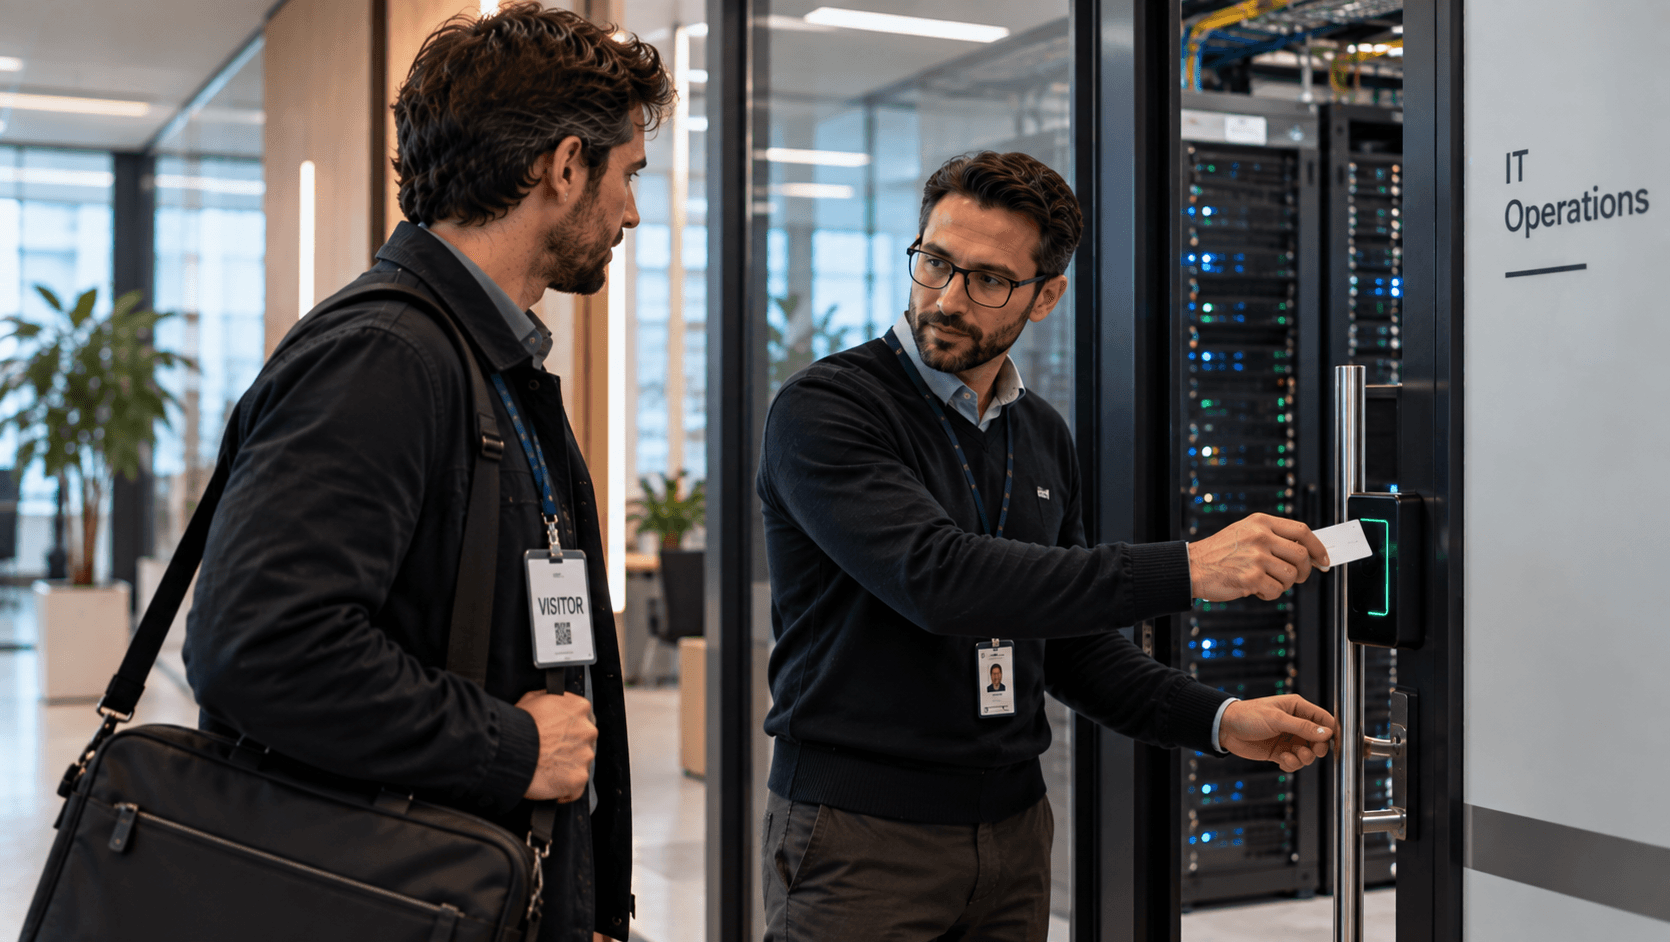
Tout responsable informatique a déjà dû, au moins une fois, ouvrir l’accès à ses systèmes critiques à l’un de ses fournisseurs.
Vous êtes régulièrement confronté aux connexions de fournisseurs ou de prestataires chargés de déployer, maintenir ou réparer une partie de vos systèmes informatiques, que ce soit dans votre centre de données ou dans les services cloud que vous utilisez peut-être déjà pour vos applications métier ou bureautiques. Ces accès peuvent concerner plusieurs dizaines de prestataires différents, voire des centaines dans certains cas.
Plusieurs dizaines de personnes disposent ainsi de comptes à privilèges, dans des conditions que vous ne maîtrisez pas, ce qui est critique pour la sécurité de votre système d’information (SI). De plus, vous ne pouvez pas être certain que la personne qui a accès à ces comptes à privilèges travaille toujours pour votre fournisseur.
Ces comptes peuvent être un véritable talon d’Achille pour la sécurité de votre SI, comme le montre la dernière étude CESIN – OpinionWay de janvier 2022, selon laquelle une attaque sur cinq passe par la chaîne d’approvisionnement.
Ces attaques visant la chaîne d’approvisionnement informatique exploitent les relations que vous entretenez avec vos fournisseurs, leurs produits ou les services que vous utilisez. Autrement dit, il est sans doute plus facile d’attaquer l’un de vos fournisseurs mal équipés que de s’en prendre directement à votre réseau, protégé par vos pare-feu, vos solutions xDR ou vos sondes de détection. La multiplication des outils de sécurité (10 en moyenne) a poussé les cyberattaquants vers d’autres vecteurs, comme ces attaques indirectes ou par rebond. En 2021, par exemple, la compromission de la Société Internationale de Télécommunication Aéronautique (SITA) a ouvert un vecteur d’attaque (https://www.pwc.com/gx/en/issues/cybersecurity/cyber-threat-intelligence/cyber-year-in-retrospect/yir-cyber-threats-report-download.pdf (https://www.pwc.com/gx/en/issues/cybersecurity/cyber-threat-intelligence/cyber-year-in-retrospect/yir-cyber-threats-report-download.pdf)) vers plusieurs compagnies aériennes qui travaillaient avec elle, dont certains membres de Star Alliance.
À cela s’ajoute le fait que, dans 100 % des attaques analysées par Wavestone en 2021, les attaquants disposaient d’un compte de domaine, c’est-à-dire du plus haut niveau de privilège.
Pour vous protéger de ces scénarios d’attaque, vous pouvez imposer un certain niveau de sécurité aux systèmes de vos fournisseurs, mais vous pouvez aussi, tout simplement, ne pas leur confier vos comptes à privilèges.
C’est là qu’une solution de gestion des accès à privilèges des fournisseurs (vPAM) peut vous aider.
Qu’est-ce qu’une solution de gestion des accès à privilèges des fournisseurs ?
Le vPAM combine les atouts du PAM (gestion des accès à privilèges), pour la gestion des comptes à privilèges, et du ZTNA (accès réseau Zero Trust), pour l’accès sécurisé aux ressources.
Le PAM vous permet ainsi de :
- Superviser les sessions à privilèges
Vous savez à tout moment qui est connecté à quoi, et même quelles actions ont été réalisées, grâce à l’enregistrement vidéo des sessions à privilèges. Vous pouvez ainsi retrouver rapidement l’origine d’une modification suspecte sur un serveur ou une application.
- Sécuriser les comptes à privilèges
Les comptes à privilèges sont injectés automatiquement lorsque le fournisseur se connecte : il ne dispose donc pas des identifiants associés. Aucun risque, par conséquent, qu’ils soient volés sur le réseau de votre fournisseur.
- Contrôler les autorisations
Les droits d’accès aux ressources à privilèges et les conditions d’accès sont attribués explicitement à chaque fournisseur. Il est donc facile de savoir qui a le droit de se connecter à quoi, et de s’assurer qu’un prestataire ne peut pas se connecter en pleine nuit si ce n’est pas nécessaire.
- Fournir un accès juste-à-temps
L’accès aux ressources n’est ouvert que le temps nécessaire et peut être protégé par un processus d’approbation. Vous gardez ainsi un contrôle précis sur les validations d’accès, sans manipulations fastidieuses de vos équipements.
Le ZTNA vous permet quant à lui de :
- Sécuriser l’accès réseau
Le fournisseur n’accède qu’à la ressource dont il a besoin, sans accès à l’ensemble du réseau, et uniquement le temps de son intervention d’administration, conformément au principe du moindre privilège (Zero Trust).
Cette connexion n’est établie qu’au moment de l’accès à la ressource et ne peut pas servir à contourner les accès initialement accordés. La surface d’attaque potentielle est donc considérablement réduite.
- Mettre en place la MFA
L’identité du fournisseur qui souhaite se connecter étant au cœur des politiques d’accès, il est essentiel d’obtenir un haut niveau de confiance à son égard. Il faut donc renforcer l’authentification avec une application mobile ou une clé USB FIDO2.
Le vPAM est donc la meilleure approche pour limiter les risques et éviter que l’accès de votre prestataire habituel ne devienne un incident de cybersécurité qui mette en péril votre activité.
Le vPAM, une solution simple à utiliser
En pratique, le vPAM est très simple à utiliser et pourrait même faciliter la vie de votre prestataire.
Il se connecte simplement à une interface web avec les identifiants que vous lui avez fournis. Ces identifiants n’existent nulle part ailleurs sur votre SI : ils ne servent qu’à se connecter au vPAM. L’authentification est ensuite renforcée par un code aléatoire généré par une application mobile, une clé USB physique (standard FIDO2) ou un code temporaire envoyé par e-mail.
Une fois cette étape franchie, le prestataire accède à la liste des serveurs et applications disponibles. Cette liste est construite dynamiquement en fonction de son identité et de ses conditions de connexion. Peut-être n’aura-t-il pas accès aux serveurs les plus sensibles s’il n’est pas dans ses locaux habituels, ou s’il se connecte à une heure inhabituelle ?
Enfin, l’accès se fait en un clic sur le bon serveur de la liste. La session s’ouvre directement dans son navigateur, sans rien installer sur son ordinateur. Les comptes d’administration sont injectés automatiquement à la connexion, sans être connus de personne. Votre fournisseur peut commencer son intervention.
Il n’a rien eu à installer, n’a pas eu connaissance des comptes de connexion et n’a pas pu se connecter à des ressources auxquelles il n’était pas censé accéder.
Vous recevez une alerte pour cette connexion, disposez d’une traçabilité complète des actions effectuées et avez la sérénité de savoir que cette intervention ne mettra pas en péril la sécurité de votre système d’information.
Quels sont les avantages d’une solution de gestion des accès fournisseurs ?
Le vPAM n’est pas une « taxe » de cybersécurité. Il apporte de réels gains opérationnels au quotidien de la DSI :
- Accélérer et fluidifier les connexions de vos fournisseurs
Vous ouvrez les accès rapidement et en toute sécurité, sans avoir à créer de comptes dans l’AD, à vérifier les droits d’accès ni à changer régulièrement les mots de passe. Vos prestataires gagnent en autonomie pour se connecter, sans solliciter lourdement les équipes informatiques.
- Contrôler et maîtriser les actions effectuées
Vous identifiez les actions récurrentes de vos fournisseurs afin de les internaliser si possible. Vous vérifiez aussi la cohérence de la facturation des interventions réalisées.
- Protéger votre système d’information
Évitez que des actions malveillantes ou maladroites sur une application ou un serveur critique ne paralysent votre activité, en bloquant en temps réel les actions inattendues ou en rétablissant rapidement, après coup, les modifications effectuées.
- Simplifier la continuité d’activité
Vous remplacez plusieurs de vos outils actuels d’accès fournisseurs par une solution unique et entièrement intégrée.
Tags
- Articles
- PAM
- MSPs
- Accès des tiers et prestataires
Découvrez d'autres ressources pertinentes pour vous
CyberElements rompt avec les codes de la cybersécurité pour une protection souveraine, accessible et optimiste
CyberElements, la plateforme souveraine de sécurisation des identités humaines et non humaines et de leurs accès, dévoile sa nouvelle identité.
Conseil Départemental de Meurthe-et-Moselle
Proposer aux utilisateurs une expérience transparente du télétravail
Service départemental d'incendie et de secours des Hautes-Alpes
Sécuriser et faciliter l’accès des sapeurs-pompiers volontaires à leurs applications métiers
 Tout voir