Analyse du comportement des utilisateurs (UBA) : les principales applications en cybersécurité
CyberElements,
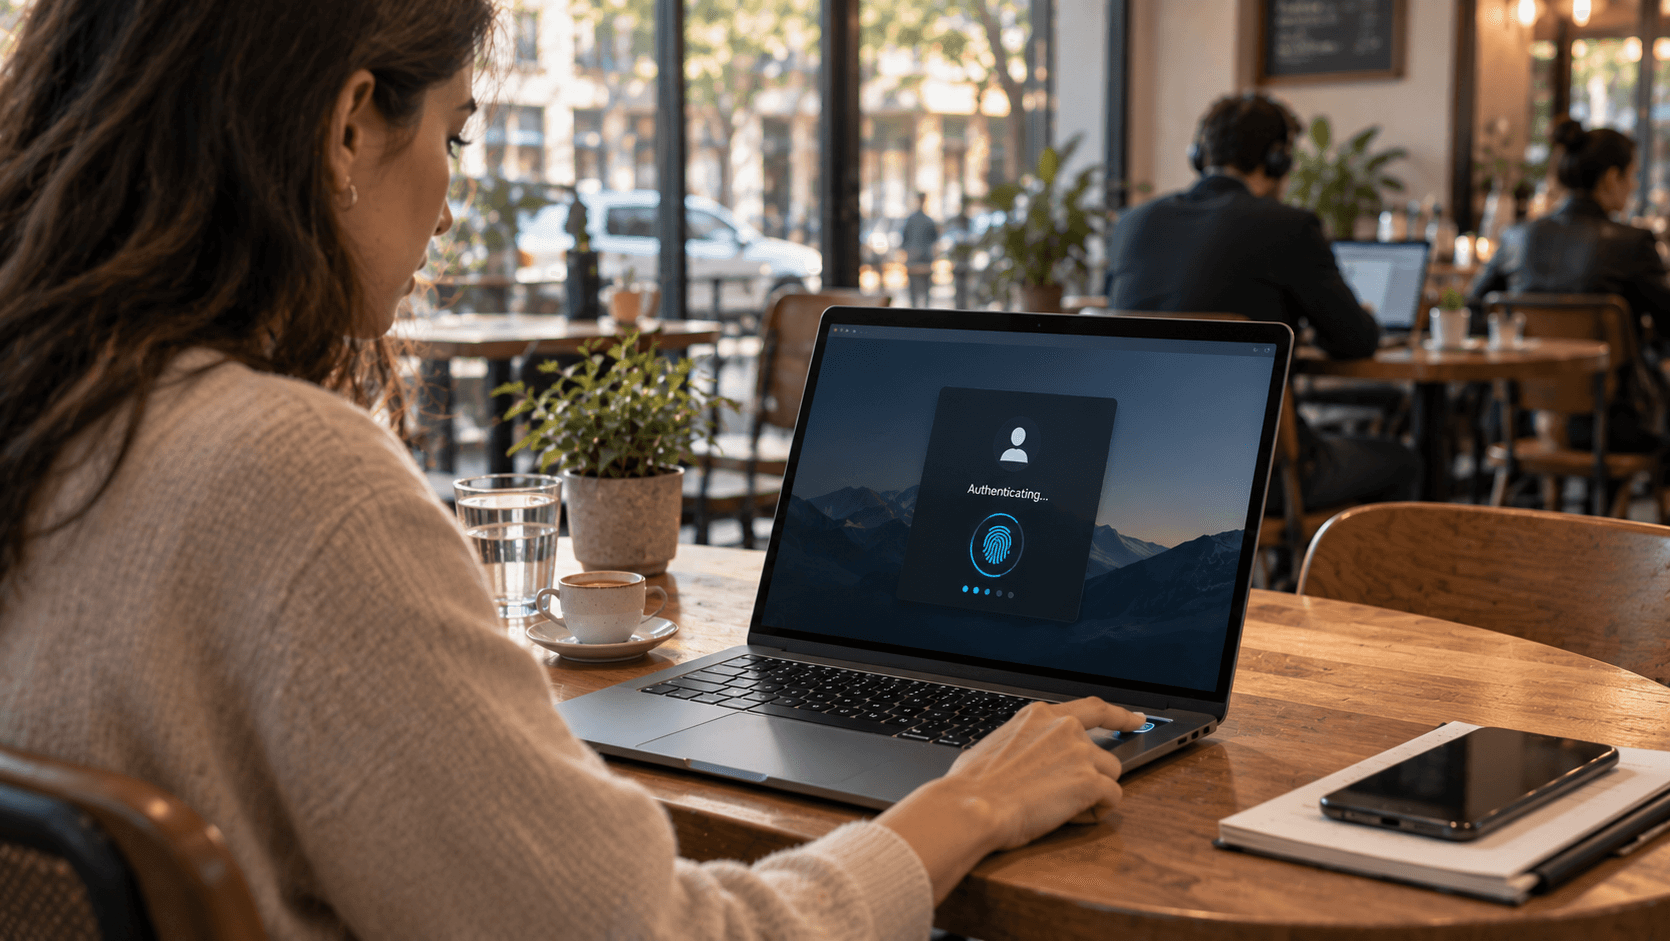
Si l’analyse du comportement des utilisateurs (UBA, User Behavior Analytics) n’est pas un concept nouveau, ses applications se multiplient à mesure que l’apprentissage automatique gagne en maturité. En associant apprentissage automatique et Big Data, l’UBA met à jour les modèles (empreintes comportementales) et détecte tout écart potentiellement dangereux pour le système d’information.
Qu’est-ce que l’analyse du comportement des utilisateurs ?
L’analyse du comportement des utilisateurs désigne une catégorie d’applications qui analysent le comportement de l’utilisateur et détectent les actions anormales et potentiellement malveillantes. Cette analyse comportementale, applicable à tous les utilisateurs, en particulier à ceux qui se trouvent sur le réseau de l’organisation, s’inscrit dans une politique Zero Trust, qui vise à ne faire confiance à personne, y compris aux utilisateurs connectés qui ont déjà franchi les défenses périmétriques de l’organisation.
La principale caractéristique de l’UBA réside dans la prédiction, et donc la neutralisation, de toute menace potentielle avant même qu’elle ne se concrétise. En effet, si la personne derrière l’écran et le clavier n’est pas celle qui s’est authentifiée, il est probable qu’elle fera des choses qu’on n’attend pas d’elle. C’est grâce à l’analyse des données et à l’apprentissage automatique que les applications d’UBA pourront évoluer et remplir leur mission de protection du système d’information.
Quels cas d’usage pour l’UBA ?
Les applications d’UBA permettent d’identifier les comptes usurpés, en analysant les comportements qui s’écartent d’une empreinte de référence connue (dans certains cas celle de l’utilisateur, dans d’autres celle d’un profil d’utilisateur), ou de détecter les actions malveillantes d’un utilisateur légitime.
L’authentification continue, qui consiste à garantir l’identité de l’utilisateur en temps réel à partir de son empreinte comportementale, c’est-à-dire de sa façon d’utiliser la souris et le clavier, répond au premier scénario : l’usurpation d’identité. Dans ce cas, ce ne sont pas les actions qui sont analysées, mais les mouvements de la souris, les habitudes de clic ou la vitesse de frappe au clavier. Cette analyse valide très finement l’identité de l’utilisateur, même s’il n’effectue aucune action anormale ou jugée dangereuse pour l’organisation.
L’avantage de l’authentification continue, fondée sur la biométrie comportementale, est la rapidité de détection d’un utilisateur illégitime : après quelques dizaines de secondes d’utilisation de la souris et du clavier, la solution bloque sa session ou lui demande de s’authentifier à nouveau, même s’il n’a commis aucune action malveillante ni dévié de ce qui est considéré comme un usage « normal » pour un utilisateur ou un profil d’utilisateur. Il s’agit en définitive d’une forme d’authentification « sans mot de passe », transparente pour l’utilisateur : lorsqu’il utilise l’application, il est authentifié en permanence, sans que ce soit intrusif. Une authentification transparente, naturelle et continue facilite la vie et l’expérience de l’utilisateur, et fait ainsi de lui un acteur de sa propre cybersécurité.
À quels utilisateurs l’UBA s’adresse-t-elle ?
L’analyse du comportement des utilisateurs s’adresse à tous les types d’utilisateurs : collaborateurs de l’organisation ou de prestataires tiers, qu’ils accèdent au système d’information et aux applications de l’organisation depuis un réseau maîtrisé ou non, avec un appareil professionnel ou personnel. Elle est toutefois particulièrement pertinente pour les utilisateurs à privilèges : ils disposent de droits d’administration du système d’information et accèdent aux ressources critiques. Toute compromission de ce type d’utilisateur pourrait gravement nuire à l’organisation.
C’est pourquoi CyberElements propose une authentification comportementale continue de nouvelle génération, fondée sur l’intelligence artificielle, qui analyse en temps réel le comportement des utilisateurs lorsqu’ils interagissent avec un clavier, une souris ou un écran tactile, et détecte les activités suspectes et les prises de contrôle de comptes. CyberElements permet aux organisations de se protéger contre tout risque d’usurpation d’identité, puisque celle-ci est détectée avant que l’utilisateur illégitime n’ait le temps d’effectuer des actions dangereuses pour le système d’information. Par ses applications et les enjeux qu’elle traite, l’analyse du comportement des utilisateurs est aujourd’hui l’un des principaux leviers d’amélioration du niveau de sécurité des organisations, face à des menaces de plus en plus sophistiquées dans le cyberespace.
Tags
- Articles
- Authentification & SSO
Découvrez d'autres ressources pertinentes pour vous
CyberElements rompt avec les codes de la cybersécurité pour une protection souveraine, accessible et optimiste
CyberElements, la plateforme souveraine de sécurisation des identités humaines et non humaines et de leurs accès, dévoile sa nouvelle identité.
Conseil Départemental de Meurthe-et-Moselle
Proposer aux utilisateurs une expérience transparente du télétravail
Service départemental d'incendie et de secours des Hautes-Alpes
Sécuriser et faciliter l’accès des sapeurs-pompiers volontaires à leurs applications métiers
 Tout voir