Le GHT des Pyrénées Ariégeoises
Le GHT des Pyrénées Ariégeoises, dont le Centre Hospitalier Intercommunal des Vallées de l’Ariège (CHIVA) est l’établissement support, regroupe plusieurs établissements géographiques en Ariège.
Le système d’information est en commun : le GHT compte plus de 5000 utilisateurs actifs, dont plus de 20% simultanés, dont la majorité sont des personnels soignants.
Depuis longtemps, le GHT a fait des choix informatiques très centrés sur les besoins des métiers des professionnels de santé, notamment :
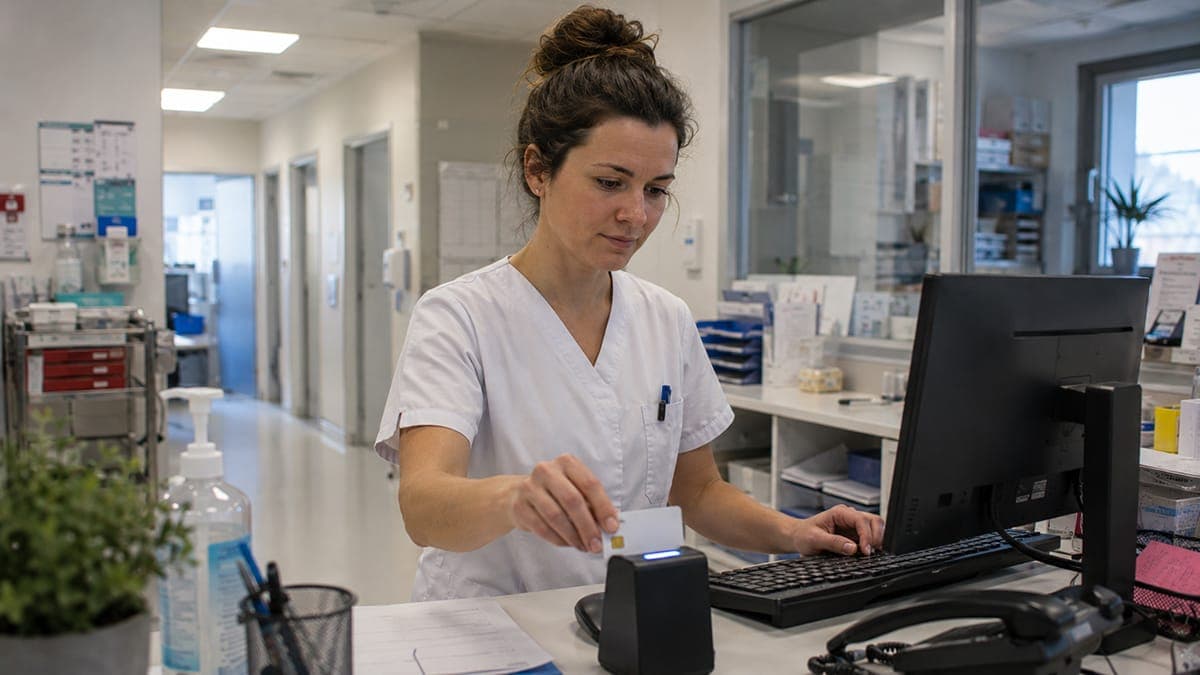
- En mettant à disposition du personnel les applications métier sur des postes de travail banalisés et souvent partagés,
- En renforçant l’authentification aux services numériques sensibles avec un moyen d’authentification homologué (la carte CPx),
- En fluidifiant l’expérience utilisateur pour permettre l’itinérance de session et la non-réauthentification lors de l’accès aux applications (SSO),
- En offrant un accès distant sécurisé s’appuyant sur les mêmes principes (authentification CPS et SSO, y compris pour l ‘accès à leur environnement de travail, y compris la messagerie d’établissement),
- En automatisant le processus de gestion des comptes utilisateurs, directement relié et synchronisé aux bases de données RH.
C’est dans ce contexte que le GHT a vu arriver la nouvelle génération de carte CPS (dite « V4 »), que l ‘ANS a généralisée à partir de juillet 2025.
Depuis toujours, le GHT a fait le choix d’une utilisation exclusivement « contact » de la carte, pour l’authentification forte (à deux facteurs : possession de la carte et connaissance du code PIN).
Chaque établissement du GHT prend également en charge la commande et la remise de la carte aux professionnels concernés, dans un service centralisé d’« enrôlement » de la carte dans le système d’information de l’établissement.
La carte CPS V4
L’ANS a défini un cadre pour la cybersécurité des systèmes d’information de santé dans la Politique Générale de Sécurité des Systèmes d’Information en Santé (PGSSI-S). Une partie essentielle de cette politique concerne les Moyens d’Identification Electroniques (MIE) : la PGSSI-S a défini un Référentiel d’Identification Electronique (RIE), sous la forme d’exigences et d’un calendrier à respecter. L’Etat, au travers du Ministère de la Santé et de la Délégation du Numérique en Santé (DNS), a créé un programme sous la forme d’un plan d’actions (Care), dont le domaine « Hospiconnect » de l’axe « sécurité opérationnelle », pour accompagner les établissements de santé dans le renforcement de la sécurité de leur système d’information.
Avec cette nouvelle génération de carte CPS, l’ANS vise à des changements au-delà du simple moyen d’identification électronique (MIE) homologué (certifiée CC EAL 4+).
La carte est personnelle, et peut-être gérée de manière autonome par les professionnels de santé (portail macarte ecps), elle a une durée de vie de 6 ans (versus 3 ans auparavant : elle pourra donc être mise à jour).
Les « puces » « contact » et « sans contact » sont désormais totalement étanches ; la sécurité de la carte a été renforcée (avec évolution de la librairie cryptographique associée).
Cette nouvelle génération de carte a connu des livraisons par « paliers » : c’est actuellement le palier R4V5 qui est livré par l’ANS.
Le projet de déploiement
Systancia a fait évoluer son produit cyberelements Access pour supporter cette nouvelle génération de cartes.
Le GHT en a bénéficié lors de sa montée de version vers la 11.2 SP4 : cela permet de faire cohabiter l’utilisation des deux versions de cartes CPS V3 et CPS V4, et de s’adapter aux nouveaux processus recommandés par l’ANS.
Après une période de tests et de pilotes, le GHT a déployé cette nouvelle version sur l’ensemble des établissements.
Tags
- Témoignages clients
- Authentification & SSO
- Santé
- Audit & conformité
Découvrez d'autres ressources pertinentes pour vous
CyberElements rompt avec les codes de la cybersécurité pour une protection souveraine, accessible et optimiste
CyberElements, la plateforme souveraine de sécurisation des identités humaines et non humaines et de leurs accès, dévoile sa nouvelle identité.
Conseil Départemental de Meurthe-et-Moselle
Proposer aux utilisateurs une expérience transparente du télétravail
Service départemental d'incendie et de secours des Hautes-Alpes
Sécuriser et faciliter l’accès des sapeurs-pompiers volontaires à leurs applications métiers
 Tout voir