Les organisations font de plus en plus appel à des prestataires externes pour le support, la maintenance et les mises à niveau de leurs systèmes informatiques (IT) et de leurs technologies opérationnelles (OT). Si ce modèle apporte de la souplesse et donne accès à des compétences spécialisées, il pose aussi d’importants défis de sécurité informatique. Les prestataires ont souvent besoin d’accéder à des systèmes et à des données sensibles, ce qui en fait une cible potentielle pour les cybermenaces. Garantir que les accès des tiers soient sécurisés, auditables et conformes aux politiques de l’organisation est une tâche complexe.
Dans cet article, nous passons en revue les principaux défis liés aux accès des prestataires et expliquons comment le PAM à distance (Remote Privileged Access Management) permet d’y répondre.
Les enjeux
Les prestataires externes ont souvent besoin d’accéder à des systèmes IT/OT, des bases de données et des applications sensibles pour mener à bien leurs missions. Ces accès peuvent toutefois créer des vulnérabilités, en raison de :
Une gestion des accès inadaptée
Les prestataires ont souvent besoin de privilèges élevés pour effectuer leurs tâches. Sans gestion des accès robuste, ils peuvent toutefois se voir accorder des permissions excessives, qui exposent inutilement des systèmes sensibles. Cela ouvre la porte à des usages abusifs, intentionnels ou accidentels.
La gestion des identités et l’authentification
Vérifier l’identité des prestataires à distance et garantir une authentification adaptée peut s’avérer complexe pour les organisations. Les méthodes traditionnelles de vérification d’identité sont souvent insuffisantes pour garantir que seules les personnes autorisées accèdent aux systèmes.
Les risques de non-conformité
Les solutions d’accès traditionnelles n’offrent pas toujours de pistes d’audit détaillées, ce qui complique le suivi des activités des prestataires. Ce manque de visibilité peut entraîner une non-conformité à des réglementations comme NIS 2.
Le manque de visibilité et de contrôle
De nombreuses organisations peinent à surveiller et à contrôler les activités des prestataires une fois l’accès accordé. Ce manque de visibilité peut conduire à des violations involontaires des politiques de sécurité ou à des menaces malveillantes.
Une surface d’attaque élargie
Accorder un accès à des tiers expose et élargit la surface d’attaque de l’organisation. Les prestataires peuvent utiliser des appareils non sécurisés, travailler depuis des réseaux moins sûrs ou manquer de rigueur dans leurs pratiques de cybersécurité, ce qui crée autant de points d’entrée potentiels pour les cybermenaces.
Passage à l’échelle et contraintes de temps
Gérer les accès de nombreux prestataires peut submerger les équipes informatiques. Accorder et révoquer rapidement les accès tout en garantissant la sécurité devient un véritable casse-tête logistique.
Qu’est-ce que le PAM à distance ?
Les solutions de PAM à distance sont conçues spécifiquement pour gérer et sécuriser les accès à privilèges des utilisateurs distants, y compris les prestataires externes. Elles répondent aux défis ci-dessus grâce à des fonctionnalités avancées.
CyberElements est une solution de PAM à distance en SaaS, conçue pour répondre à ces enjeux métier.
Gestion des accès
Politiques d’accès
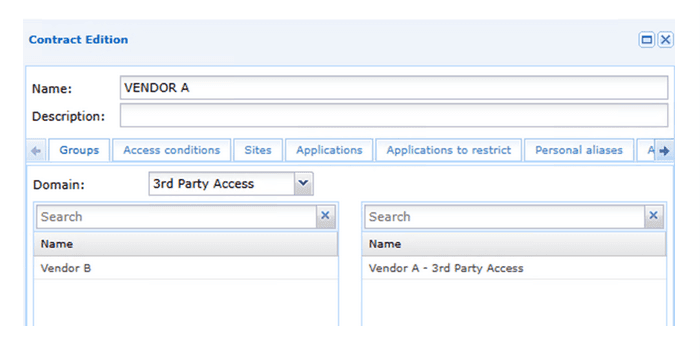
Les politiques d’accès de CyberElements permettent aux organisations d’adopter une approche « Zero Trust » des accès à privilèges, avec un contrôle d’accès granulaire fondé sur le « moindre privilège », qui réduit le risque d’accès non autorisé. Cette règle d’accès « par défaut » définit qui a accès à quelles ressources. Une condition d’accès « dynamique » peut s’y ajouter, pour accorder l’accès en fonction du contexte de la connexion de l’utilisateur en temps réel.
Coffre-fort de mots de passe
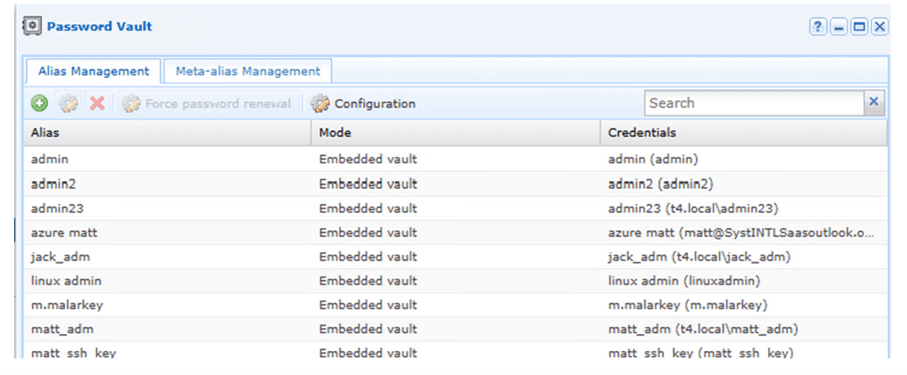
Les privilèges élevés (administrateur) sont gérés grâce au coffre-fort de mots de passe, qui permet à l’organisation de centraliser ses identités à privilèges dans un coffre chiffré et de les injecter à la demande dans les applications cibles. L’utilisateur (le prestataire) n’a pas accès aux identifiants : ceux-ci ne peuvent donc pas fuiter depuis le fournisseur si ce dernier est compromis.
Gestion des identités
Fournisseurs d’identité
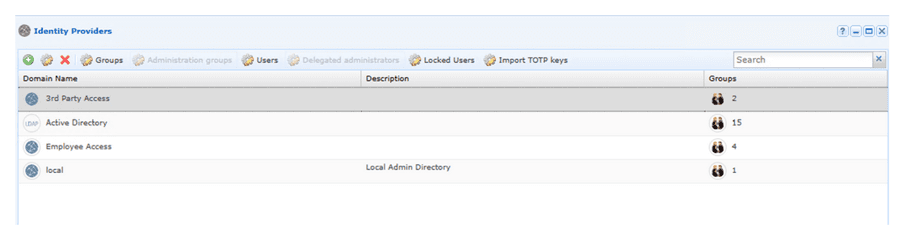
Connectez et synchronisez vos annuaires d’utilisateurs existants, ou utilisez des identités locales dédiées pour les accès des tiers. Dans ce cas, les identifiants fournis au prestataire ne peuvent servir QU’À se connecter à la plateforme de PAM à distance CyberElements, ce qui réduit l’exposition de l’organisation.
MFA
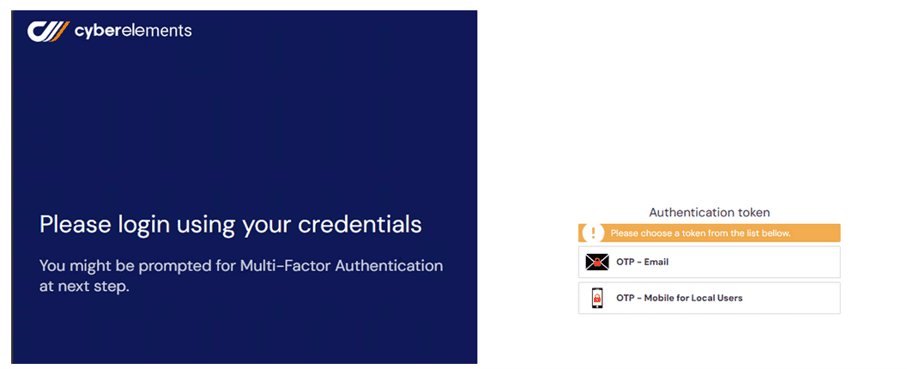
La MFA intégrée permet de vérifier l’identité du prestataire avant de lui accorder l’accès : même si les identifiants du compte sont compromis, tout accès non autorisé est empêché. CyberElements propose plusieurs options de MFA, dont l’OTP par SMS ou e-mail, le TOTP via une application d’authentification mobile et l’intégration avec des protocoles d’authentification tiers, comme SAML ou FIDO2.
Conformité
Enregistrement des sessions et journaux d’activité
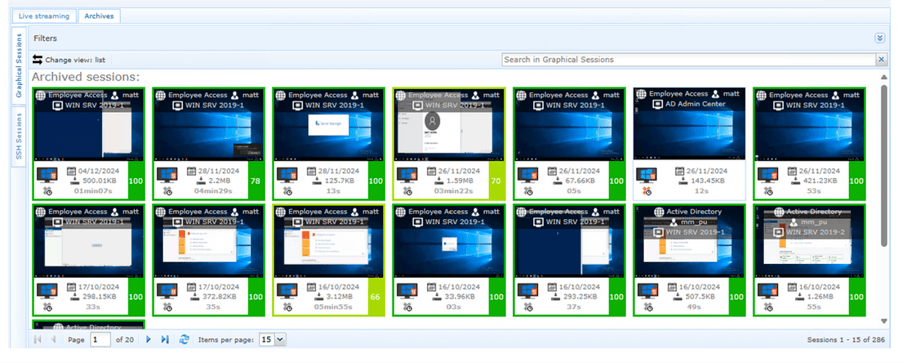
Toutes les sessions sont enregistrées, ce qui permet de les revoir en vidéo et d’effectuer des recherches avancées sur les activités des prestataires. Tous les accès sont par ailleurs journalisés, et des rapports automatiques peuvent être générés et envoyés aux parties prenantes concernées.
Visibilité et contrôle
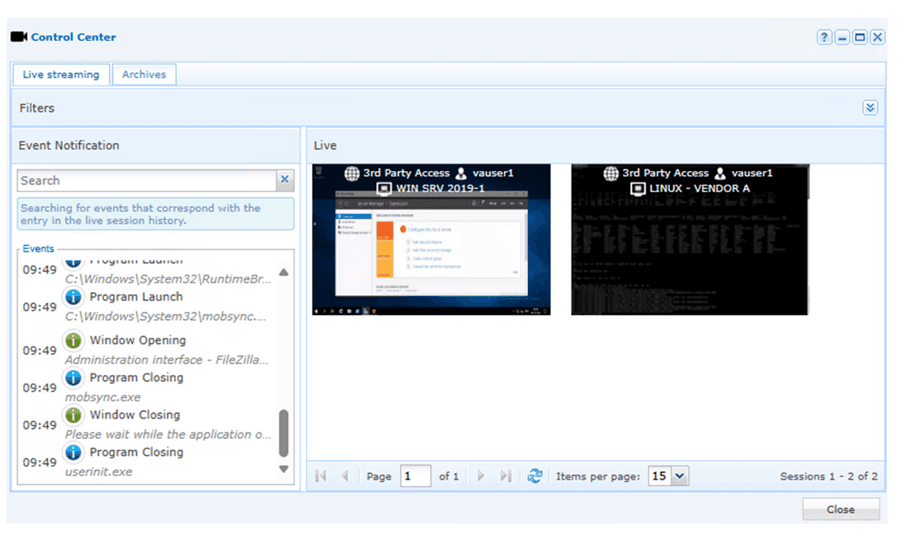
Diffusion en direct
La supervision et l’enregistrement en temps réel des sessions des prestataires offrent une visibilité complète sur leurs activités. Les organisations peuvent intervenir en temps réel pour stopper des activités malveillantes, ou interagir avec la session du prestataire grâce à la fonctionnalité « quatre mains ». Avec celle-ci, un prestataire peut inviter un administrateur local dans sa session, ou inversement : on applique ainsi le principe de validation à « quatre yeux », avec en plus la possibilité d’interagir à « quatre mains ».
Gestion des alertes
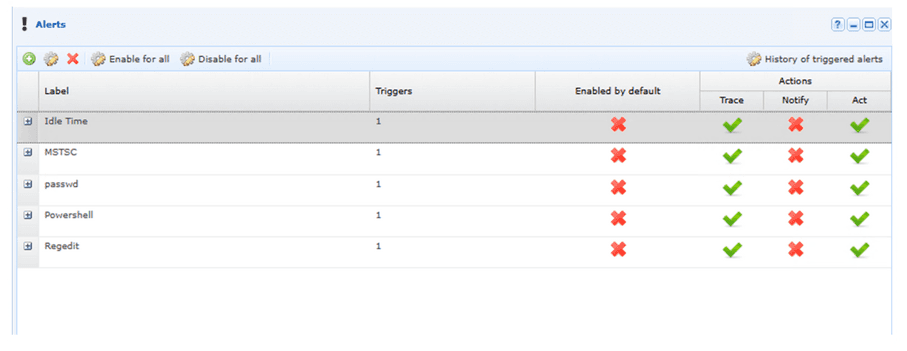
Les organisations peuvent configurer des alertes dans le cadre des fonctionnalités de détection et de réponse de la plateforme. Une alerte repose sur la détection d’événements, comme le lancement de processus, des commandes ou des frappes au clavier, qui déclenchent une réponse automatique en temps réel. Par exemple, le prestataire est connecté à une session Windows et tente de lancer PowerShell. Une alerte peut détecter ce lancement de processus et déclencher une réponse automatique « en direct », en verrouillant la session du prestataire jusqu’à ce qu’un super administrateur valide l’activité.
Contrôle des terminaux
Conditions d’accès
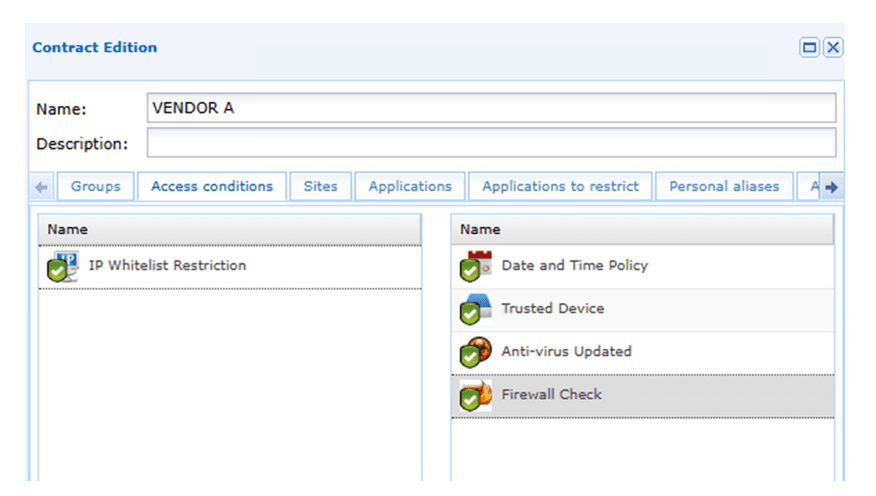
Limitez l’exposition de l’organisation aux appareils non fiables en définissant des conditions d’accès qui vérifient l’intégrité des terminaux avant toute connexion. Cette « règle d’accès dynamique » vient s’ajouter à la politique d’accès par défaut, pour un accès contextuel à chaque connexion.
Sans client, depuis le seul navigateur
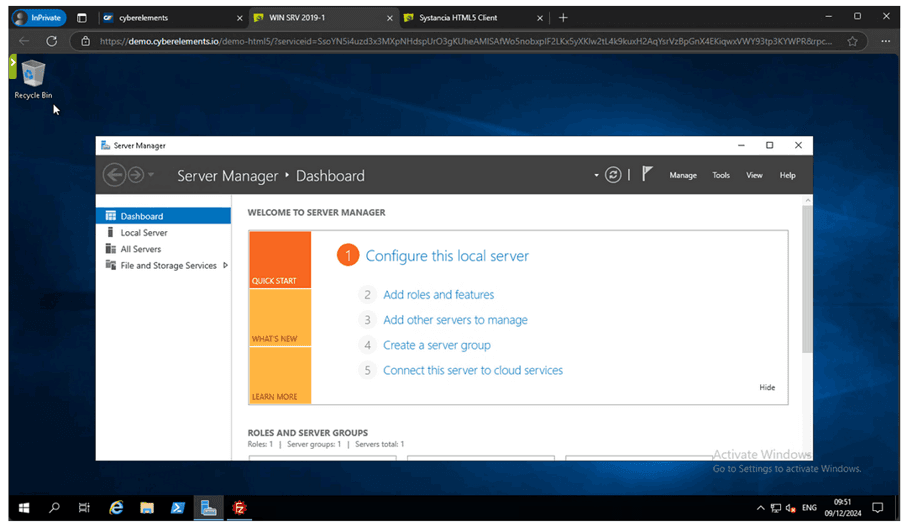
Limitez encore l’exposition aux appareils des tiers grâce à l’accès HTML5 « sans client », qui assure une « rupture protocolaire » et empêche la propagation de menaces (logiciels malveillants, rançongiciels, etc.) entre le terminal du tiers et les systèmes informatiques de l’organisation. Cette rupture protocolaire permet en pratique un accès de confiance depuis des appareils non fiables.
Passage à l’échelle et contraintes de temps
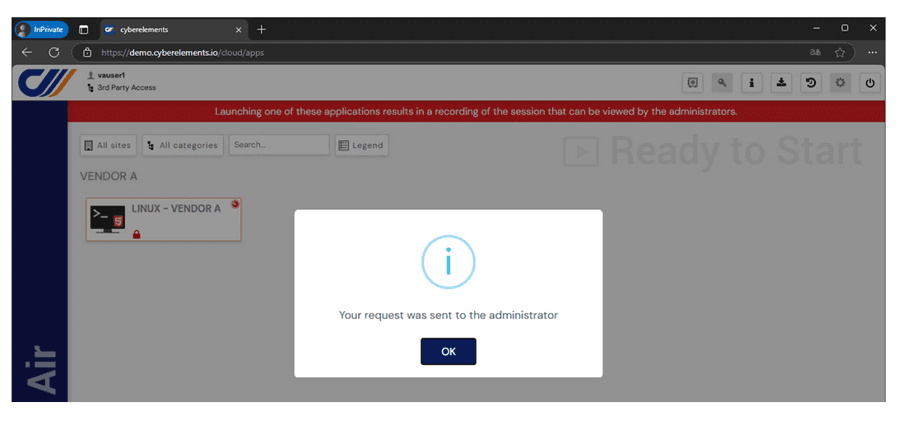
Processus d’approbation / juste-à-temps
N’accordez aux prestataires un accès que pour la durée de leurs tâches, et après approbation d’un responsable, selon le principe Zero Trust du moindre privilège. Avec cette fonctionnalité, le prestataire demande un accès, ce qui génère une demande d’approbation ; le responsable décide alors du niveau d’accès nécessaire, par exemple une connexion ponctuelle ou une autorisation pour une durée donnée. Une fois la tâche terminée, l’accès est automatiquement révoqué, ce qui réduit le risque d’accès non autorisé.
Tags
- Articles
- PAM
- Industrie et fabrication
- Accès des tiers et prestataires
- Sécurité OT et industrielle
Découvrez d'autres ressources pertinentes pour vous
CyberElements rompt avec les codes de la cybersécurité pour une protection souveraine, accessible et optimiste
CyberElements, la plateforme souveraine de sécurisation des identités humaines et non humaines et de leurs accès, dévoile sa nouvelle identité.
Conseil Départemental de Meurthe-et-Moselle
Proposer aux utilisateurs une expérience transparente du télétravail
Service départemental d'incendie et de secours des Hautes-Alpes
Sécuriser et faciliter l’accès des sapeurs-pompiers volontaires à leurs applications métiers
 Tout voir