Dans les coulisses de l'attaque TeamViewer : le cloisonnement a empêché la propagation de la menace
CyberElements,
Un cloisonnement réseau efficace peut faire toute la différence entre une intrusion maîtrisée et un désastre de sécurité à grande échelle.
Le 26 juin, l’équipe de TeamViewer a détecté une anomalie dans son environnement informatique. Heureusement, aucun client n’a été touché. Dans cet article, nous voyons comment l’équipe de TeamViewer a réussi à contenir l’intrusion et à protéger l’ensemble de ses clients.
Comment l’attaque s’est-elle produite ?
TeamViewer a découvert qu’elle avait été piratée à cause des identifiants compromis d’un compte de collaborateur de son environnement informatique. L’entreprise a immédiatement repéré l’activité suspecte et attribué l’attaque à APT29, aussi connu sous les noms de Cozy Bear ou Midnight Blizzard. Ce groupe de pirates a un historique d’attaques de cyberespionnage sophistiquées, dont la célèbre attaque de la chaîne d’approvisionnement SolarWinds, l’un des incidents les plus marquants de ces dernières années (18 000 clients touchés).
Les pirates ont obtenu l’accès grâce à des identifiants volés, ce qui met en évidence une vulnérabilité dans la gestion des comptes des collaborateurs. TeamViewer a toutefois assuré que l’attaque était restée confinée à son réseau informatique interne, sans compromission d’aucun environnement client.
Quelles ont été les conséquences de l’attaque ?
- Perturbations opérationnelles : même si les services clients n’ont pas été touchés, l’attaque a fortement perturbé l’environnement informatique interne de TeamViewer. La réaction d’urgence a nécessité d’isoler les systèmes touchés et de mener des investigations approfondies, ce qui a freiné l’activité courante.
- Compromission des données des collaborateurs : les pirates ont accédé à des informations critiques sur les collaborateurs, comme leurs noms, leurs coordonnées professionnelles et leurs mots de passe chiffrés, et les ont copiées. Le risque que ces informations servent à mener d’autres attaques s’en trouve accru.
- Pertes financières : l’intrusion a eu un impact financier important. Juste après l’annonce, le cours de l’action TeamViewer a chuté de 10 %, un coup dur pour la réputation de l’entreprise sur les marchés et pour sa situation financière.
- Atteinte à la réputation : même si l’intrusion a été contenue et n’a pas touché les utilisateurs finaux, elle a ravivé les craintes liées aux outils de prise en main à distance comparables à TeamViewer. Par ailleurs, le Health Information Sharing and Analysis Center (Health-ISAC) américain a publié un bulletin alertant sur l’exploitation continue de TeamViewer par des acteurs malveillants.
Pourquoi les clients n’ont-ils pas été touchés ?
« Conformément aux bonnes pratiques d’architecture, nous avons mis en place une séparation stricte entre l’informatique interne, l’environnement de production et la plateforme de connectivité TeamViewer. Nous maintenons ainsi tous les serveurs, réseaux et comptes strictement séparés, pour empêcher tout accès non autorisé et tout déplacement latéral entre les différents environnements. Cette séparation est l’une des multiples couches de protection de notre approche de défense en profondeur. »
TeamViewer a indiqué que ses utilisateurs finaux n’avaient pas été touchés par l’attaque grâce à sa stratégie de cloisonnement. Le cloisonnement réseau consiste à diviser un réseau en segments isolés pour limiter la propagation d’une attaque. Un cloisonnement bien conçu garantit que, même si un segment du réseau est compromis, le pirate ne pourra pas se déplacer latéralement vers les autres.
Dans le cas de TeamViewer, la capacité de l’entreprise à contenir l’intrusion dans son environnement informatique interne et à l’empêcher d’atteindre les systèmes de ses clients est un parfait exemple de cloisonnement réseau efficace contre le déplacement latéral. L’entreprise maintenait une séparation nette entre son réseau interne et ses systèmes exposés aux clients.
Quelles leçons tirer de cet incident ?
Cet incident nous montre qu’on ne peut pas empêcher toutes les cyberattaques, mais qu’on peut bâtir une stratégie de sécurité efficace qui contient l’intrusion. Dans le cas de TeamViewer, le cloisonnement et le blocage des déplacements latéraux ont changé la donne.
Comment bloquer les déplacements latéraux ?
- Contrôle des accès : définir des permissions pour que les utilisateurs ne disposent que des accès nécessaires à leur travail.
- Cloisonnement réseau : diviser le réseau en segments isolés.
- Surveillance continue : mettre en place une détection et une réponse automatiques face aux comportements suspects.
Quelles autres mesures de sécurité adopter pour éviter et contenir une intrusion ?
- Authentification multifacteur : la MFA réduit considérablement le risque d’attaques fondées sur les identifiants. Même si un attaquant obtient le mot de passe d’un utilisateur, il lui faudra une seconde vérification pour accéder au système.
- Audits de sécurité réguliers : des audits et des tests d’intrusion réguliers permettent d’identifier et de corriger les vulnérabilités avant qu’il ne soit trop tard.
- Formation des utilisateurs : sensibiliser les collaborateurs aux bonnes pratiques de cybersécurité et leur fournir des outils de sécurité simples à utiliser, pour qu’ils s’en servent réellement.
- Plan de réponse aux incidents : un plan de réponse aux incidents bien défini permet de réagir efficacement aux incidents de sécurité, et donc de réduire le temps de reprise.
Comment garantir une stratégie de sécurité des accès robuste avec CyberElements ?
L’attaque contre TeamViewer rappelle qu’aucune organisation n’est à l’abri des cybermenaces, et souligne la nécessité d’un cloisonnement réseau robuste, d’une gestion des accès rigoureuse et d’une architecture Zero Trust.
C’est pourquoi CyberElements propose une plateforme de sécurité des accès fondée sur une architecture Zero Trust.
- Une architecture à double barrière pour un cloisonnement réseau avancé
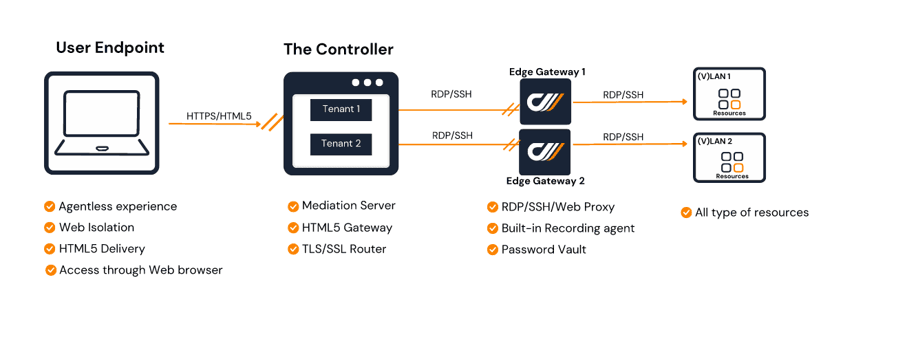
Elle repose sur deux composants, le Controller et l’Edge Gateway, qui ne connectent les utilisateurs, de façon sécurisée, qu’aux ressources nécessaires à leur activité.
Les Edge Gateways : cette architecture unique prévoit une passerelle par (V)LAN, pour une séparation totale. Chacune est ensuite reliée au tenant de l’organisation dans le Controller, où s’appliquent les politiques de contrôle d’accès.
Le Controller : il peut héberger plusieurs tenants, selon votre découpage. Chaque tenant connecte l’utilisateur à la passerelle concernée, et donc à la ressource concernée.
Cette architecture unique garantit que seuls des flux sortants sont utilisés : lorsqu’un utilisateur demande une connexion au Controller, une session avec la ressource concernée est établie via l’Edge Gateway correspondante. Elle emprunte d’une part le tunnel entre l’Edge Gateway et le Controller, d’autre part celui entre le Controller et le terminal de l’utilisateur.
- Droits d’accès
Une fois vos réseaux cloisonnés, il faut empêcher tout déplacement latéral au sein du réseau, d’une ressource à l’autre. Grâce à ses politiques d’accès, CyberElements ne connecte vos utilisateurs qu’aux ressources dont ils ont besoin. Pour les ressources critiques, vous pouvez ajouter une couche de sécurité supplémentaire en accordant l’accès pour une durée limitée : c’est l’accès juste-à-temps.
Chez CyberElements, nous sommes convaincus que la granularité est essentielle à une stratégie de sécurité des accès robuste. C’est pourquoi nous offrons de nombreuses possibilités pour définir vos propres règles et autorisations.
- Expérience utilisateur
Une solution de cybersécurité qui pèse sur les utilisateurs ne sera pas bien adoptée par vos collaborateurs. La simplicité est ici essentielle.
Les utilisateurs de CyberElements accèdent à leurs ressources depuis un portail web. Il leur suffit de s’authentifier sur la plateforme avec la MFA, et notre technologie de SSO leur donne un accès fluide à leurs applications.
De leur côté, les administrateurs de CyberElements gèrent tous leurs utilisateurs, réseaux locaux et ressources depuis une console d’administration unique.
En définitive, l’histoire nous a montré à maintes reprises que les pirates chercheront toujours à mener des cyberattaques. La récente attaque contre TeamViewer n’est pas un cas isolé : les outils d’accès distant ont toujours été la cible des pirates, car ils offrent un accès direct aux systèmes. Il est de la responsabilité de chaque organisation d’assurer sa sécurité, non seulement en empêchant les intrusions, mais aussi en empêchant toute propagation de la menace.
Tags
- Articles
- Authentification & SSO
Découvrez d'autres ressources pertinentes pour vous
CyberElements rompt avec les codes de la cybersécurité pour une protection souveraine, accessible et optimiste
CyberElements, la plateforme souveraine de sécurisation des identités humaines et non humaines et de leurs accès, dévoile sa nouvelle identité.
Conseil Départemental de Meurthe-et-Moselle
Proposer aux utilisateurs une expérience transparente du télétravail
Service départemental d'incendie et de secours des Hautes-Alpes
Sécuriser et faciliter l’accès des sapeurs-pompiers volontaires à leurs applications métiers
 Tout voir