Se conformer à la directive NIS2 : la sécurité des accès, un levier direct de conformité
CyberElements,
RGPD, CSA, CRA, NIS (NIS 2), DORA, LPM, SOX, PCI-DSS, SOC2, HIPAA, TISAX, IEC42663, NIST800-53, ISO27001/27002, ANSSI PA022/PAMS… Qu’elles soient légales, sectorielles ou propres à la cybersécurité, les obligations réglementaires se multiplient et accentuent la pression sur un nombre croissant d’entreprises et d’organisations. C’est évidemment le cas de la directive NIS2, dont la transposition nationale devait entrer en vigueur en octobre 2024, pour devenir applicable dans les mois et les années à venir. Dans cet article, nous décryptons la directive NIS2 et montrons comment l’offre CyberElements contribue à atteindre les objectifs qu’elle fixe.
Qu’est-ce qui change avec NIS2 par rapport à « NIS 1 » ?
La directive NIS 2 se compose d’un préambule de 150 considérants sur l’état de la cybersécurité en Europe et d’une cinquantaine d’articles décrivant la gouvernance et l’organisation globales de la cybersécurité en Europe.
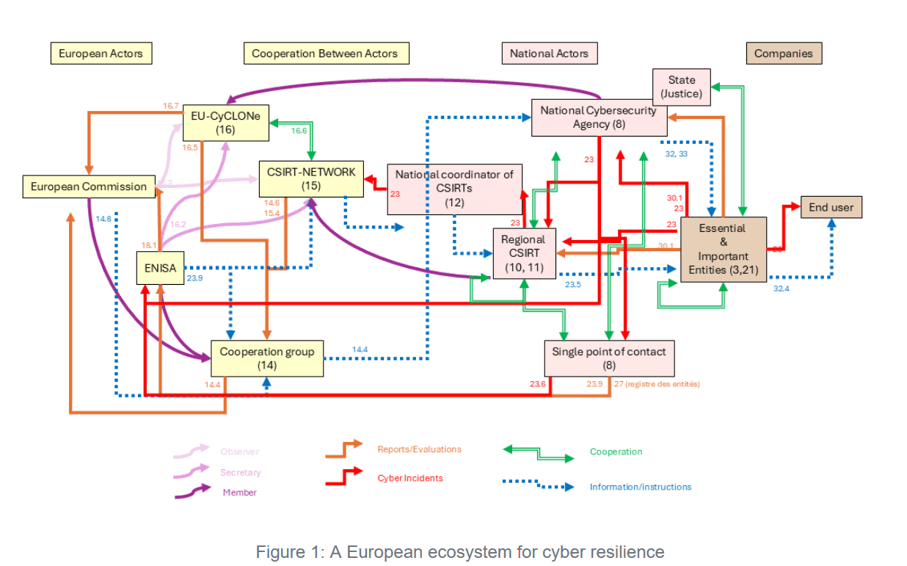
Il s’agit avant tout de créer un écosystème d’organisations qui coopèrent au service de la cyberrésilience européenne. La figure ci-jointe résume cet écosystème : les acteurs européens à gauche (à commencer par la Commission européenne, où « tout commence »), les acteurs nationaux au centre (avec les agences nationales de cybersécurité et les réseaux d’acteurs de la cybersécurité), et enfin les entreprises et organisations concernées à droite (désormais appelées « entités essentielles » et « entités importantes »). La figure présente, de manière simplifiée, les types d’interactions entre ces organisations ; les numéros renvoient aux articles de NIS 2 qui fixent leurs rôles et leurs interactions.
Les autres nouveautés de la directive, qui concentrent l’essentiel des communications sur le sujet, sont :
- Le nombre d’organisations désormais concernées et soumises aux obligations de la directive (selon les secteurs et la taille, en effectifs comme en chiffre d’affaires) : de 15 000 opérateurs à plus de 100 000 à l’échelle européenne ; de quelques centaines à plusieurs milliers à l’échelle nationale ;
- La responsabilité personnelle des dirigeants de ces organisations et les sanctions encourues en cas de « non-conformité » (en pourcentage du chiffre d’affaires) ;
- Les obligations de notification des incidents de sécurité (ramenées à 24 heures) et de divulgation des vulnérabilités connues ;
- L’évolution du rôle des agences nationales (comme l’ANSSI en France), d’une part au regard du rôle de l’agence européenne (ENISA), d’autre part dans leur rôle national (compte tenu du nombre d’organisations concernées, l’ANSSI aura besoin de partenaires pour mener à bien ses missions).
L’article clé de NIS2 : l’article 21
Dans la directive NIS2, l’article qui définit les obligations les plus opérationnelles pour les entités concernées est l’article 21. Il énonce les mesures que ces entités doivent mettre en œuvre pour répondre aux exigences de NIS 2 ; ces mesures se déclinent ensuite en objectifs, selon quatre grands axes :
- Gouvernance : tout commence par une analyse des cyberrisques ; la sensibilisation et la formation du personnel à la cybersécurité, ainsi que l’application de bonnes pratiques d’hygiène cyber, en constituent « le socle de base » ; la sécurité de la chaîne d’approvisionnement, en particulier les exigences imposées aux fournisseurs et prestataires et leur suivi, notamment dans le secteur numérique, où la divulgation des vulnérabilités connues est essentielle ; et enfin, la mesure de l’efficacité des dispositions prises.
- Défense : l’ensemble des mesures relatives au traitement des incidents de sécurité.
- Résilience : l’ensemble des mesures liées à la continuité d’activité, dont la gestion des sauvegardes et la reprise après sinistre, ainsi que la gestion de crise.
- Protection : tous les aspects liés à la cryptographie et au chiffrement (garantie de la confidentialité et de l’intégrité des données) ; les politiques de contrôle d’accès et de gestion des actifs ; et le recours à l’authentification multifacteur et/ou à l’authentification continue. Nous reviendrons sur cette dernière mesure, aux accents « Zero Trust ».
La transposition de la directive NIS 2 en droit national devrait surtout traduire ces mesures en objectifs et en règles à respecter. Y aura-t-il beaucoup de nouvelles règles ou de nouveaux objectifs par rapport à « NIS 1 » ? Beaucoup a été fait depuis « NIS 1 », et des normes comme l’ISO 27001 ou les guides publiés par les agences nationales (comme les guides PA022 ou PAMS de l’ANSSI en France) fournissent déjà de nombreuses recommandations pour traduire ces mesures en exigences opérationnelles. La figure ci-jointe illustre la correspondance entre les thèmes abordés par les différentes directives et normes en France : NIS2, LPM, ISO 27001, ANSSI PA022 et PAMS. Les thèmes traités présentent une forte similitude et une grande cohérence : toute organisation certifiée ISO 27001, ou qui applique les recommandations nationales de cybersécurité de ces différents guides, est déjà très bien préparée à la conformité à la directive NIS 2.
| NIS2 | LPM | ISO 27001 | PA-022 | PAMS |
|---|---|---|---|---|
| Risk Analysis | - | 6.12, 6.13 | Risk Analysis | Risk Management |
| Security Policy | R.1 | A 5.1 | Security Objectives | Security Policy |
| Security Indicators | R. 20 | A 8.16 | Security Supervision | Security Supervision |
| Partitioning | R. 16 | A 8.22 / A 5.14 | Trust in the Partitioning of Virtualized Environments / Secure Exchange Systems | Tiering and Partitioning of the Service IT System / Secure Exchange Systems |
| Remote Access | R. 18 | A 6.7 | Remote Administration / Roaming | Remote Location |
| Filtering | R. 17 | A 8.23 | Secure Administration Flows | Access to Managed Resources |
| Administration IT System | R. 15 | - | IT System Administration | Administration of Service IT System |
| Identification | R. 11 | A 5.31 | Identification | Identification |
| Authentication | R. 12 | A 5.17 | Authentication | Authentication |
| Access Rights | R. 13 | A 5.18 | Access Rights | Administration Rights |
| Maintaining Security | R. 4 | A 5.30, 8.14 | Maintaining Security | Maintaining Security |
| Logging | R.5 | A 8.15 | Logging | Logging |
La protection par la gestion des identités et des accès
La gestion des identités et des accès est essentielle à la protection des « systèmes d’information réglementés » (SIR), c’est-à-dire les systèmes d’information de gestion ou de production des entités essentielles ou importantes. C’est un domaine central de l’axe « Protection » des objectifs de la directive NIS2. Il se décline en trois grands thèmes :
- un thème sur l’architecture des SIR,
- un thème purement « IAM » (gestion des identités et des accès), centré sur l’identification, l’authentification et les droits d’accès des utilisateurs des SIR,
- un thème sur l’administration des SIR, centré sur la gestion des accès à privilèges (PAM).
Une architecture qui protège
Un mot clé s’impose comme principe d’architecture : le cloisonnement. L’entité doit cloisonner le SIR des autres systèmes d’information, physiquement ou logiquement, et faire de même pour chaque sous-système du SIR. Elle doit aussi mettre en place des « passerelles entrantes » et des « passerelles sortantes » pour interconnecter le SIR avec d’autres systèmes d’information. La sécurisation des accès à distance est également une préoccupation, avec la mise en œuvre de mécanismes de chiffrement (tout ce qui sort du SIR doit être chiffré) et de mécanismes d’authentification renforcée (dite « multifacteur »). Le SIR doit être protégé contre l’intrusion de codes malveillants, avec une attention particulière portée à tous les équipements (matériels et logiciels) qui s’interconnectent avec lui. Le SIR ne doit contenir que les ressources indispensables à son activité et n’accepter que les connexions indispensables à son activité.
L’IAM : la pierre angulaire de la protection
L’entité doit connaître et cartographier l’ensemble des identités et des applications qui utilisent le SIR, et s’assurer que chacune y accède au moyen de comptes individuels. Les comptes inutilisés doivent être désactivés, et les secrets d’authentification associés rendus inopérants. Pour l’authentification aux ressources du SIR, les mécanismes multifacteurs sont privilégiés (politique de gestion des facteurs), et un soin particulier doit être apporté aux secrets d’authentification (politique de gestion des secrets : robustesse, complexité, renouvellement fréquent). Toute tentative d’accès à une ressource du SIR doit être tracée. L’entité n’attribue des droits d’accès qu’aux utilisateurs (personnes ou applications) qui en ont besoin, uniquement sur les ressources nécessaires et uniquement pour la durée d’utilisation requise. Ce sont là les principes de base du Zero Trust : l’accès aux ressources doit être accordé selon le besoin d’en connaître, avec le moindre privilège nécessaire à la tâche, pour la durée de la tâche, sans laisser aucun droit permanent une fois celle-ci terminée. Il est également recommandé de mener régulièrement des campagnes de revue des droits d’accès aux ressources du SIR.
Le PAM : une protection incontournable
On pourrait dire que le principe architectural de cloisonnement s’applique aussi à l’administration du SIR. Le système d’information d’administration (SIA) d’un SIR doit en être séparé d’une manière ou d’une autre : toutes les ressources utilisées pour l’administration du SIR (postes de travail, réseaux, serveurs, infrastructures, etc.) doivent être exclusivement dédiées à cette administration et ne peuvent servir à aucun autre usage. Les comptes d’administration doivent donc être distincts des comptes utilisateurs, et les secrets d’authentification des administrateurs doivent différer de ceux des utilisateurs « métier » lorsqu’il s’agit de la même personne (rôles différents). Il est interdit d’attribuer des droits d’administration à un utilisateur « métier », ou pour un administrateur d’effectuer des actions d’administration depuis son poste de travail « métier ». Les mêmes principes de base du Zero Trust s’appliquent au SIA. Dans la mesure du possible, les connexions réseau aux ressources doivent séparer celles qui servent à l’administration de celles qui servent à l’usage « métier ». Lorsque, pour des besoins d’administration (comme la mise à jour logicielle d’une ressource), des fichiers ou des données doivent être transférés vers le SIR, une architecture de « zone d’échange » doit être mise en place, de sorte que la zone d’échange accessible depuis le SIR ne soit pas accessible depuis une autre zone d’échange, et que le transfert de données entre zones d’échange passe par des « diodes » de transfert sécurisé.
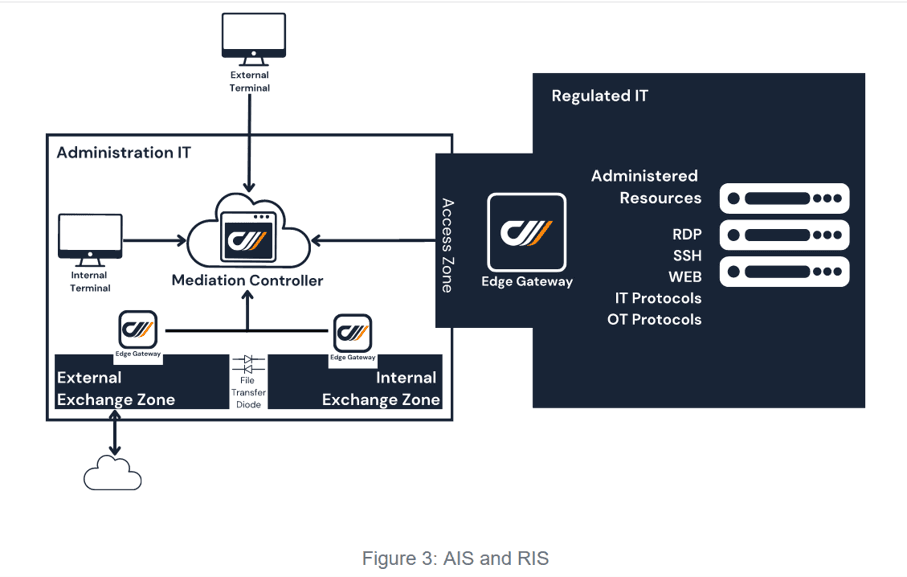
La contribution de CyberElements à l’atteinte des objectifs de NIS2
La conformité à la directive NIS2 n’est évidemment pas qu’une affaire de solutions technologiques. C’est avant tout une question de gouvernance, de management, d’organisation, de processus, de pratiques, etc. Mais si l’on considère les objectifs de l’axe « Protection », on voit que les technologies de sécurisation des accès au SIR peuvent y contribuer directement, qu’il s’agisse de :
- gouvernance et administration des identités (IGA),
- authentification des utilisateurs (AM, gestion des accès ; UA, authentification des utilisateurs ; SSO, authentification unique ; MFA, authentification multifacteur),
- accès distant sécurisé (VPN, réseau privé virtuel ; ZTNA, accès réseau Zero Trust) ou
- gestion des accès à privilèges (PAM).
Toutes ces technologies contribuent directement à satisfaire ces exigences. Passons en revue chacun des domaines de l’axe « Protection » et voyons comment certaines capacités ou fonctionnalités produit contribuent à l’effort de conformité à la directive NIS2 :
Architecture
- Architecture à double barrière avec tunnels chiffrés de bout en bout ;
- Cloisonnement organisationnel (multi-tenant) et réseau (passerelles à flux sortants, sans ouverture de ports réseau) ;
- Accès des prestataires sans client sur le poste de travail, avec rupture protocolaire ;
- Protection contre les attaques grâce à des ports volatils et aléatoires, à la réécriture d’URL et à l’isolation de l’affichage ;
- Intégration avec les outils de gestion des informations et des événements de sécurité (SIEM).
IAM
- Application d’une politique d’accès Zero Trust ;
- Provisionnement et déprovisionnement automatiques des comptes et des droits à partir de règles d’habilitation centralisées ;
- Coffre-fort de secrets d’authentification, orienté ressources et orienté utilisateurs, et application des politiques de mots de passe et de rotation ;
- Gestion des revues de droits (campagnes de certification) et garantie de la séparation des tâches (SoD) ;
- Processus de demande d’accès, avec traçabilité des demandes (accès « juste-à-temps ») ;
- Authentification primaire renforcée (multifacteur) et authentification secondaire transparente, sans divulgation des mots de passe ni des secrets d’authentification ;
- Analyse du contexte et du comportement de l’utilisateur et de son terminal.
PAM
- Bastion unique et dédié pour les accès depuis le réseau de l’entreprise par les administrateurs internes et depuis Internet par les prestataires ;
- Connexion SIA-SIR via des tunnels chiffrés et un accès conditionnel Zero Trust ;
- Traçabilité détaillée dans les journaux d’audit et enregistrement de toutes les actions et sessions d’accès aux ressources critiques ;
- Le cas échéant, respect du tiering AD et accès sécurisé au poste d’administration dédié (PAW) sans protocole entrant ;
- Protection et non-divulgation des secrets d’authentification (mots de passe, clés, certificats), y compris ceux utilisés par les applications, les scripts et les autres identités non humaines des chaînes DevOps et CI/CD.
La meilleure façon de se préparer à NIS2 est de lancer ou de poursuivre un programme de cybersécurité d’entreprise à 360°. On sait désormais que les aspects organisationnels et technologiques sont imbriqués et doivent être gérés ensemble. Chacune des mesures à mettre en œuvre repose sur un socle technologique pour atteindre les objectifs de cybersécurité visés, qu’il s’agisse d’analyse de risques, d’évaluation de la posture de sécurité (y compris l’analyse de la surface d’attaque), de sensibilisation et de formation du personnel, de gestion des incidents de sécurité, etc. Pour le domaine « Protection », plus particulièrement abordé dans cet article, une attention particulière sera portée aux aspects suivants :
- L’adoption d’une approche Zero Trust, sur le plan fonctionnel comme architectural. Les approches traditionnelles, qui considèrent le réseau de l’entreprise comme le périmètre de sécurité avec des politiques d’accès relativement statiques, ne sont pas adaptées à un monde où « Internet devient le réseau de l’entreprise » (travail hybride, accès distant des tiers, services cloud (XaaS), y compris les « réseaux en tant que services cloud » (SD-WAN), etc.).
- Dans ce monde post-périmétrique, le nouveau périmètre de sécurité est dynamique : il est défini par la règle d’accès, qui tient compte du contexte de l’utilisateur et des tâches qu’il doit effectuer sur la ressource à un instant donné. Cela suppose d’enrichir les règles d’habilitation de conditions d’accès, de mettre en œuvre une politique d’accès Zero Trust ET de déployer une infrastructure d’accès Zero Trust.
- La protection contre l’intrusion de codes malveillants n’est pas qu’une question de surveillance et de détection : c’est aussi une question de prévention et de blocage, qui repose sur les capacités de l’infrastructure d’accès et de toute la chaîne d’accès de bout en bout, du terminal de l’utilisateur jusqu’à la ressource à laquelle il se connecte. Si un code malveillant n’a aucun moyen de passer, inutile de le détecter.
- Une protection particulière des comptes à privilèges. Ce sont ces comptes qui, s’ils sont usurpés, offrent le plus d’opportunités aux cyberattaquants. Ils doivent être gérés de façon stricte : limités, c’est-à-dire provisionnés et déprovisionnés, sans comptes orphelins, avec une durée de vie réduite des secrets associés, etc.
Tags
- Articles
- PAM
- IGA
- Authentification & SSO
- Audit & conformité
Découvrez d'autres ressources pertinentes pour vous
CyberElements rompt avec les codes de la cybersécurité pour une protection souveraine, accessible et optimiste
CyberElements, la plateforme souveraine de sécurisation des identités humaines et non humaines et de leurs accès, dévoile sa nouvelle identité.
Conseil Départemental de Meurthe-et-Moselle
Proposer aux utilisateurs une expérience transparente du télétravail
Service départemental d'incendie et de secours des Hautes-Alpes
Sécuriser et faciliter l’accès des sapeurs-pompiers volontaires à leurs applications métiers
 Tout voir